Plan d'architecture de la solution
Cliqer permet à un présentateur de contrôler une présentation exécutée sur un autre ordinateur, dans la même salle ou à distance, avec contrôle des diapositives, pointeur laser, minuteurs et flux caméra / écran optionnels entre les participants. Cette page présente l'architecture de Cliqer aux équipes informatiques, sécurité et achats qui l'évaluent. Le diagramme des flux de données qui l'accompagne indique quelles données circulent et où.
Modèle de déploiement
Cliqer est fourni en SaaS, accompagné d'une application de bureau. Rien à héberger, aucune règle de pare-feu entrante et aucun composant serveur installé dans votre environnement.
| Composant | Exécution | Rôle |
|---|---|---|
| Application de bureau (macOS, Windows) | Sur la machine hôte de la présentation | Pilote le logiciel de présentation, héberge la session |
| Application web | Tout navigateur moderne | Télécommande du présentateur, spectateurs, appelants, tableau de bord d'équipe et administration |
| Plateforme Cliqer | Infrastructure dédiée exploitée par Cliqer, derrière un réseau edge anycast mondial | Application web, plateforme de comptes, coordination des salles en temps réel |
| STUN / TURN | Réseau de relais mondial | Traversée NAT et relais chiffré de secours pour WebRTC |
| Paiements | Pages hébergées par le prestataire de paiement (PCI DSS niveau 1) | Paiement et portail de facturation ; les données de carte ne transitent jamais par Cliqer |
Architecture
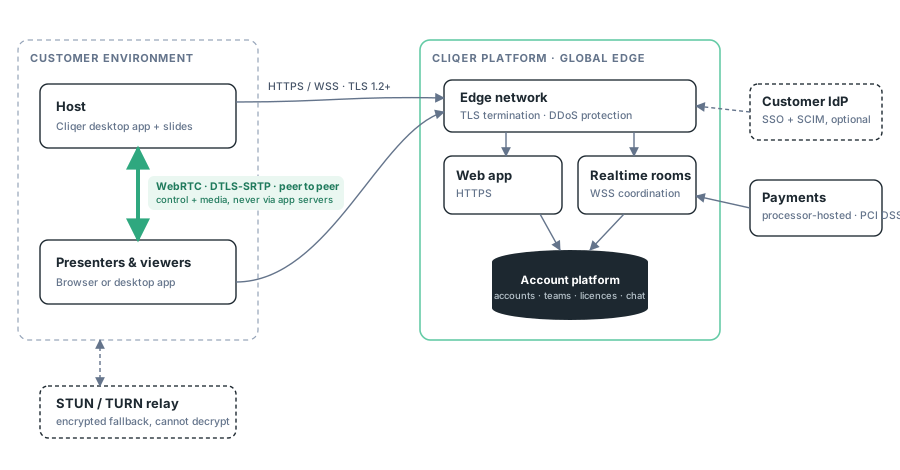
- Les sessions sont en pair à pair. La plateforme coordonne qui se trouve dans une salle ; les commandes de diapositives, le pointeur et les flux médias circulent directement entre les appareils des participants via WebRTC chiffré, avec un relais TURN chiffré en secours sur les réseaux restrictifs. Le contenu des présentations n'est jamais envoyé à Cliqer.
- La plateforme ne conserve aucun état lié à votre contenu. Elle stocke les comptes, les équipes, les licences et les échanges avec le support, mais ni les présentations, ni les médias des sessions, ni le chat en session (texte uniquement, en pair à pair).
- Tout passe en TLS. HTTPS et WSS uniquement, sur le port 443, plus les ports STUN/TURN publiés. Tableau complet des ports : Sécurité et réseau.
Identité et accès
| Fonctionnalité | Détail |
|---|---|
| Connexion | E-mail + mot de passe, clés d'accès (WebAuthn) |
| SSO (forfait Enterprise ou module complémentaire) | OpenID Connect avec votre IdP, avec un mode « Exiger le SSO » pouvant être imposé. FAQ SSO |
| Provisionnement (forfait Enterprise ou module complémentaire) | SCIM 2.0 : création, mise à jour et désactivation des membres depuis votre IdP. FAQ SCIM |
| Autorisation | Rôles intégrés propriétaire / administrateur / membre, plus rôles personnalisés avec permissions granulaires. Rôles d'équipe |
| Accès aux sessions | Les sessions se rejoignent sur invitation ; l'hôte voit chaque participant et peut le retirer et le bloquer |
Toutes les fonctionnalités de sécurité entreprise sont en libre-service depuis Tableau de bord → Équipe → Sécurité ; voir la présentation de la sécurité.
Multilocation et isolation
- SaaS multilocataire avec isolation logique : chaque enregistrement est rattaché à un compte ou à une équipe, isolation imposée dans la couche applicative à chaque requête.
- Les sessions sont isolées par salle ; l'hôte voit chaque participant en direct et peut retirer et bloquer n'importe lequel d'entre eux.
- Les données d'équipe sont administrées uniquement par les membres de votre propre équipe disposant des permissions de rôle appropriées ; aucune console côté Cliqer ne sert à gérer vos données.
Intégrité du logiciel client
- Les versions macOS sont signées avec un Developer ID et notarisées par Apple.
- Les versions Windows sont signées Authenticode.
- Les mises à jour sont livrées sous forme de paquets signés via HTTPS, avec des invites de mise à jour dans l'application ; aucun canal de mise à jour tiers silencieux.
Exigences réseau
HTTPS/WSS sortant sur le port 443 vers la plateforme Cliqer, plus STUN/TURN sortant comme indiqué dans Sécurité et réseau. Les réseaux entièrement verrouillés qui n'autorisent que TCP 443 sont pris en charge via TURN over TLS sur le port 443. Aucun port entrant, aucune redirection de port, aucun VPN.
Accompagnement pour votre évaluation
Pour les questionnaires de référencement fournisseur, les conditions de traitement des données ou une présentation détaillée avec votre équipe sécurité, contactez-nous en joignant votre liste d'exigences : nous vous répondrons point par point. La liste des sous-traitants est communiquée aux clients Enterprise sous accord de confidentialité (NDA) lors du bon de commande et de l'intégration.