Plano de la solución
Cliqer permite a un presentador controlar una presentación que se ejecuta en otro ordenador, en la misma sala o a distancia, con control de diapositivas, puntero láser, temporizadores y flujos opcionales de cámara / pantalla entre participantes. Esta página es la visión general de la arquitectura para los equipos de TI, seguridad y compras que evalúan Cliqer. El diagrama de flujo de datos complementario explica qué datos se mueven y adónde.
Modelo de despliegue
Cliqer se ofrece como SaaS más una aplicación de escritorio. No hay nada que alojar, ni reglas de cortafuegos de entrada, ni ningún componente de servidor instalado en tu entorno.
| Componente | Dónde se ejecuta | Finalidad |
|---|---|---|
| App de escritorio (macOS, Windows) | En el equipo anfitrión de la presentación | Controla el software de presentación y aloja la sesión |
| App web | Cualquier navegador moderno | Control remoto del presentador, espectadores, interlocutores, panel del equipo y administración |
| Plataforma Cliqer | Infraestructura dedicada operada por Cliqer, tras una red perimetral anycast global | Aplicación web, plataforma de cuentas, coordinación de salas en tiempo real |
| STUN / TURN | Red global de retransmisión | Atravesamiento de NAT y retransmisión cifrada de respaldo para WebRTC |
| Pagos | Páginas alojadas por el procesador de pagos (PCI DSS Nivel 1) | Pago y portal de facturación; los datos de tarjeta nunca pasan por Cliqer |
Arquitectura
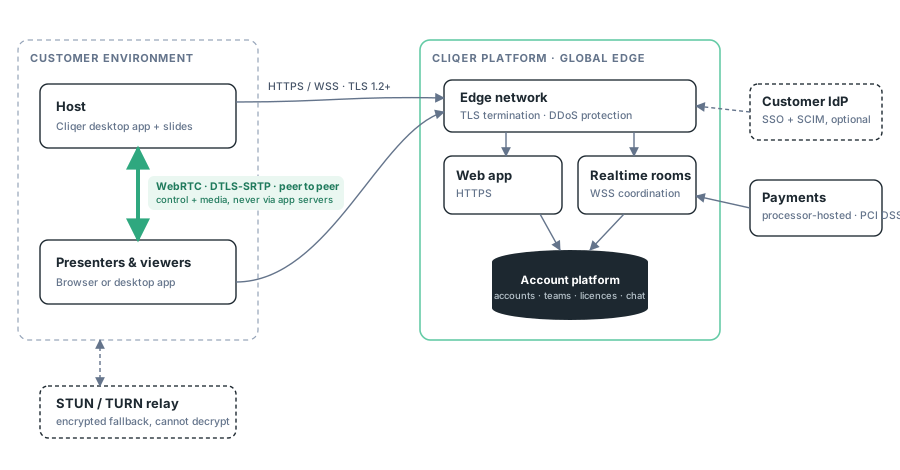
- Las sesiones son de igual a igual. La plataforma coordina quién está en una sala; los comandos de diapositivas, el puntero y los flujos multimedia viajan directamente entre los dispositivos de los participantes mediante WebRTC cifrado, con un relé TURN cifrado como respaldo en redes restrictivas. El contenido de la presentación nunca se sube a Cliqer.
- La plataforma no guarda estado alguno de tu contenido. Almacena cuentas, equipos, licencias y conversaciones de soporte: ni presentaciones, ni medios de las sesiones, ni el chat de la sesión (solo texto, de igual a igual).
- Todo va sobre TLS. Solo HTTPS y WSS, en el puerto 443, más los puertos STUN/TURN publicados. Tabla completa de puertos: Seguridad y redes.
Identidad y acceso
| Capacidad | Detalle |
|---|---|
| Inicio de sesión | Correo electrónico + contraseña, llaves de acceso (WebAuthn) |
| SSO (plan Enterprise o complemento) | OpenID Connect con tu IdP, con un modo «Exigir SSO» que puedes hacer obligatorio. Preguntas frecuentes sobre SSO |
| Aprovisionamiento (plan Enterprise o complemento) | SCIM 2.0: crea, actualiza y desactiva miembros desde tu IdP. Preguntas frecuentes sobre SCIM |
| Autorización | Roles integrados de propietario / administrador / miembro, además de roles personalizados con permisos granulares. Roles del equipo |
| Acceso a las sesiones | Solo se accede a las sesiones por invitación; el anfitrión ve a cada participante y puede expulsarlo y bloquearlo |
Todas las funciones de seguridad empresarial son de autoservicio desde Panel → Equipo → Seguridad; consulta la visión general de seguridad.
Multitenencia y aislamiento
- SaaS multiinquilino con aislamiento lógico: cada registro está vinculado a una cuenta o a un equipo, y esto se aplica en la capa de aplicación en cada solicitud.
- Las sesiones están aisladas por sala; el anfitrión ve a cada participante en directo y puede expulsar y bloquear a cualquiera de ellos.
- Los datos del equipo solo los administran los propios miembros de tu equipo con los permisos de rol correspondientes; no existe ninguna consola del lado de Cliqer desde la que se gestionen tus datos.
Integridad del software cliente
- Las compilaciones para macOS están firmadas con Developer ID y notarizadas por Apple.
- Las compilaciones para Windows están firmadas con Authenticode.
- Las actualizaciones se entregan como paquetes firmados mediante HTTPS, con avisos de actualización dentro de la app; sin canales de actualización silenciosos de terceros.
Requisitos de red
HTTPS/WSS saliente en el puerto 443 hacia la plataforma Cliqer, más STUN/TURN saliente según se indica en Seguridad y redes. Las redes totalmente restringidas que solo permiten TCP 443 son compatibles mediante TURN sobre TLS en el 443. Sin puertos de entrada, sin redirección de puertos, sin VPN.
Soporte para evaluaciones
Para cuestionarios de alta de proveedores, condiciones de tratamiento de datos o una sesión guiada con tu equipo de seguridad, contáctanos: incluye tu lista de requisitos y te responderemos punto por punto. La lista de subencargados del tratamiento se comparte con los clientes Enterprise bajo NDA durante la orden de compra y el proceso de alta.