Lösungsarchitektur
Mit Cliqer steuern Vortragende eine Präsentation, die auf einem anderen Computer läuft, im selben Raum oder aus der Ferne, mit Foliensteuerung, Laserpointer, Timern und optionalen Kamera- / Bildschirmstreams zwischen den Teilnehmenden. Diese Seite ist der Architekturüberblick für IT-, Sicherheits- und Einkaufsteams, die Cliqer evaluieren. Das ergänzende Datenflussdiagramm zeigt, welche Daten wohin fließen.
Bereitstellungsmodell
Cliqer wird als SaaS plus Desktop-Anwendung bereitgestellt. Es gibt nichts zu hosten, keine eingehenden Firewall-Regeln und keine Serverkomponente, die in Ihrer Umgebung installiert wird.
| Komponente | Läuft | Zweck |
|---|---|---|
| Desktop-App (macOS, Windows) | Auf dem Präsentationsrechner | Steuert die Präsentationssoftware, hostet die Sitzung |
| Web-App | Jeder moderne Browser | Fernsteuerung für Vortragende, Zuschauende, Anrufende, Team-Dashboard und Administration |
| Cliqer-Plattform | Von Cliqer betriebene dedizierte Infrastruktur hinter einem globalen Anycast-Edge-Netzwerk | Webanwendung, Kontoplattform, Echtzeit-Koordination der Räume |
| STUN / TURN | Globales Relay-Netzwerk | NAT-Traversal und verschlüsselter Relay-Fallback für WebRTC |
| Zahlungen | Vom Zahlungsdienstleister gehostete Seiten (PCI DSS Level 1) | Checkout und Abrechnungsportal; Kartendaten berühren Cliqer nie |
Architektur
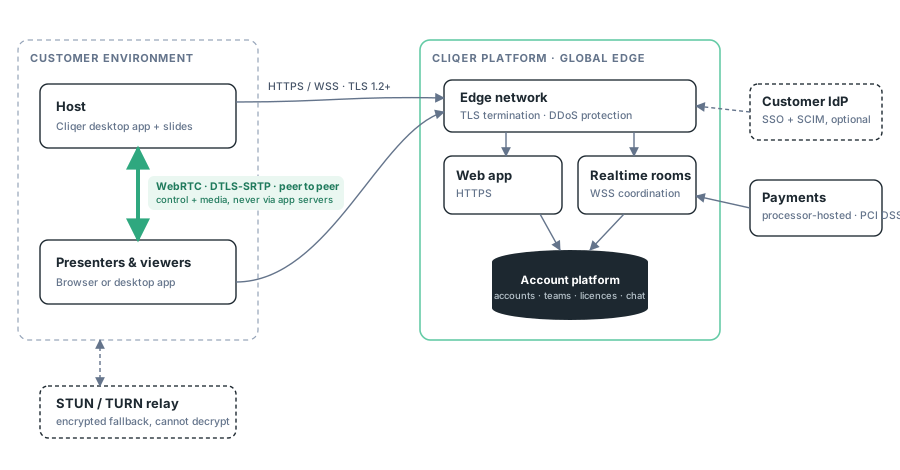
- Sitzungen laufen Peer-to-Peer. Die Plattform koordiniert, wer sich in einem Raum befindet; Folienbefehle, Pointer und Medienstreams laufen direkt zwischen den Geräten der Teilnehmenden über verschlüsseltes WebRTC, mit einem verschlüsselten TURN-Relay als Fallback in restriktiven Netzwerken. Präsentationsinhalte werden nie zu Cliqer hochgeladen.
- Die Plattform ist zustandslos gegenüber Ihren Inhalten. Sie speichert Konten, Teams, Lizenzen und Supportunterhaltungen, aber keine Präsentationen, keine Sitzungsmedien und keinen Chat aus Sitzungen (nur Text, Peer-to-Peer).
- Alles läuft über TLS. Ausschließlich HTTPS und WSS auf Port 443, plus die veröffentlichten STUN/TURN-Ports. Vollständige Port-Tabelle: Sicherheit & Netzwerk.
Identität und Zugriff
| Funktion | Details |
|---|---|
| Anmelden | E-Mail + Passwort, Passkeys (WebAuthn) |
| SSO (Enterprise-Plan oder Add-on) | OpenID Connect gegen Ihren IdP, mit einem erzwingbaren Modus „SSO erforderlich“. SSO-FAQ |
| Bereitstellung (Enterprise-Plan oder Add-on) | SCIM 2.0: Mitglieder aus Ihrem IdP anlegen, aktualisieren und deaktivieren. SCIM-FAQ |
| Autorisierung | Integrierte Rollen Eigentümer / Admin / Mitglied plus benutzerdefinierte Rollen mit granularen Berechtigungen. Teamrollen |
| Sitzungszugang | Sitzungen werden per Einladung betreten; der Host sieht alle Teilnehmenden und kann sie entfernen und sperren |
Alle Enterprise-Sicherheitsfunktionen stehen per Self-Service unter Dashboard → Team → Sicherheit bereit; siehe Sicherheitsübersicht.
Mandantenfähigkeit und Isolation
- Multi-Tenant-SaaS mit logischer Isolation: Jeder Datensatz ist einem Konto oder Team zugeordnet, durchgesetzt in der Anwendungsschicht bei jeder Anfrage.
- Sitzungen sind pro Raum isoliert; der Host sieht alle Teilnehmenden live und kann jede bzw. jeden von ihnen entfernen und sperren.
- Teamdaten werden ausschließlich von Ihren eigenen Teammitgliedern mit den entsprechenden Rollenberechtigungen verwaltet; es gibt keine Konsole auf Cliqer-Seite, über die Ihre Daten verwaltet werden.
Integrität der Client-Software
- macOS-Builds sind mit Developer ID signiert und von Apple notarisiert.
- Windows-Builds sind mit Authenticode signiert.
- Updates werden als signierte Pakete über HTTPS ausgeliefert, mit Update-Hinweisen in der App; keine stillen Update-Kanäle von Drittanbietern.
Netzwerkanforderungen
Ausgehend HTTPS/WSS auf 443 zur Cliqer-Plattform, plus ausgehend STUN/TURN wie in Sicherheit & Netzwerk aufgeführt. Vollständig abgeschottete Netzwerke, die nur TCP 443 zulassen, werden über TURN über TLS auf 443 unterstützt. Keine eingehenden Ports, keine Portweiterleitung, kein VPN.
Unterstützung bei der Prüfung
Für Fragebögen zum Lieferanten-Onboarding, Bedingungen zur Auftragsverarbeitung oder einen Walkthrough mit Ihrem Sicherheitsteam kontaktieren Sie uns: Senden Sie uns Ihre Anforderungsliste, und wir antworten Punkt für Punkt. Die Liste der Unterauftragsverarbeiter wird Enterprise-Kunden während Bestellung und Onboarding unter NDA zur Verfügung gestellt.