Datenflussdiagramm
Welche Daten Cliqer über welche Kanäle überträgt, wie sie verschlüsselt und wo sie gespeichert werden.
Diese Seite beschreibt jeden Datenfluss in Cliqer, das jeweils verwendete Protokoll und die Verschlüsselung sowie, was gespeichert wird und was nur flüchtig bleibt. Sie ist für Sicherheits- und Einkaufsprüfungen gedacht. Die Sicht auf Komponentenebene finden Sie im Lösungs-Blueprint. Firewall-Regeln und Ports finden Sie unter Sicherheit & Netzwerk.
Diagramm
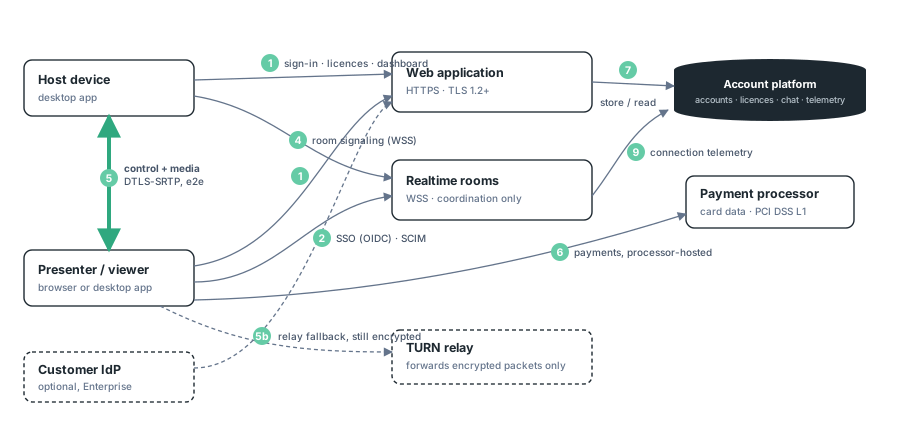
Datenflüsse
| # | Datenfluss | Kanal | Verschlüsselung bei der Übertragung | Übertragene Daten | Gespeichert? |
|---|---|---|---|---|---|
| 1 | Anmeldung und Dashboard | HTTPS (TLS 1.2+) | TLS | Zugangsdaten oder Passkey-Assertion, Profil (Name, E-Mail), Team-, Lizenz- und Abonnementdatensätze | Ja: Kontoplattform |
| 2 | SSO (optional) | HTTPS, OIDC Authorization Code Flow | TLS | Identitäts-Claims aus Ihrem IdP (E-Mail, Name). Bei aktivierter Option „SSO erzwingen“ verarbeitet Cliqer keine Passwörter | Nur Identitätsverknüpfung |
| 3 | SCIM (optional) | HTTPS, von Ihrem Team erzeugtes Bearer-Token | TLS | Ereignisse zum Anlegen, Aktualisieren und Deaktivieren von Mitgliedern aus Ihrem IdP | Ja: Teammitgliedschaft |
| 4 | Raum-Signalisierung | WSS (TLS 1.2+) | TLS | Raum-ID, Anzeigenamen, Peer-IDs, Präsenz, Verbindungsmetadaten. Keine Präsentationsinhalte | Flüchtiger Koordinationsstatus |
| 5 | Sitzungssteuerung und Medien | WebRTC, direkt Peer-to-Peer | DTLS 1.2, SRTP | Folienbefehle, Zeigerposition, Timer-Status, Kamera- und Bildschirmstreams | Nein, wird nie gespeichert. Läuft direkt zwischen den Teilnehmenden, wenn eine direkte Verbindung möglich ist |
| 5b | Relay-Fallback | WebRTC über TURN (UDP/TCP/TLS) | DTLS 1.2, SRTP | Wie Datenfluss 5. Das Relay leitet verschlüsselte Pakete weiter und kann sie nicht entschlüsseln | Nein |
| 5c | Server-Relay-Fallback | WSS über die Anwendungsserver | TLS | Wie Datenfluss 5: Steuerbefehle, Chat und Bildschirmframes, die nur dann von unseren Servern weitergeleitet werden, wenn weder eine direkte noch eine über ein Relay geführte WebRTC-Verbindung möglich ist | Nein: weitergeleitet, nie gespeichert |
| 6 | Zahlungen | HTTPS zu vom Zahlungsdienstleister gehosteten Seiten | TLS | Kartendaten gehen ausschließlich an den Zahlungsdienstleister (PCI DSS Level 1). Cliqer speichert Abonnement- und Rechnungsmetadaten, niemals Kartennummern | Nur Metadaten |
| 7 | Support-Chat (Website-Messenger, optional) | HTTPS + WSS | TLS | Supportgespräche mit Cliqer: Nachrichten und Bildanhänge. Getrennt von Sitzungen; der Chat in der Sitzung ist reiner Text, läuft Peer-to-Peer und wird nach der Sitzung nicht aufbewahrt, mit Ausnahme einer Nachricht, die ein(e) Vortragende(r) meldet: Diese wird uns per E-Mail gesendet und aufbewahrt, bis die Meldung bearbeitet ist | Ja: Kontoplattform |
| 8 | Transaktions-E-Mails | SMTP / HTTPS von der Plattform | TLS | Belege, Teameinladungen, Sicherheitsbenachrichtigungen | Nur Versandprotokoll |
| 9 | Verbindungsdatensätze und Serverprotokolle | WSS (TLS 1.2+), beim Beitritt erfasst | TLS | Ein Verbindungsdatensatz pro Beitritt: Raumcode, eingegebener Name, App-Version und Plattform, IP-Adresse, ungefähres Land und Stadt, Verbindungs- und Trennungszeitpunkt. Keine Sitzungsinhalte | Ja: Verbindungsdatensätze etwa 30 Tage, Serverprotokolle bis zu 90 Tage |
Wichtige Eigenschaften
- Präsentationsinhalte bleiben auf Ihren Geräten. Folien werden nie zu Cliqer hochgeladen. Zwischen den Teilnehmenden werden Steuerbefehle übertragen und, sofern Sie sie aktivieren, Kamera- oder Bildschirmstreams, stets bei der Übertragung verschlüsselt.
- Medien und Steuerung werden bei der Übertragung verschlüsselt. Zwischen den Teilnehmenden laufen sie normalerweise direkt über WebRTC, geschützt durch DTLS-SRTP. In abgeschotteten Netzwerken leitet das TURN-Relay die verschlüsselten Pakete weiter, ohne die Schlüssel zu ihrer Entschlüsselung zu besitzen. Funktioniert beides nicht, leiten unsere Anwendungsserver die Daten über TLS-geschützte WebSocket-Verbindungen weiter und speichern sie nicht.
- Die Signalisierung überträgt ausschließlich Koordinationsmetadaten: wer sich im Raum befindet und wie die Teilnehmenden erreichbar sind, nicht was präsentiert wird.
- Keine Kartendaten auf Cliqer-Systemen. Checkout und Abrechnungsportal werden von unserem Zahlungsdienstleister gehostet.
- Die gesamte Serverkommunikation läuft über TLS. Es gibt keinen unverschlüsselten Listener; HTTP leitet auf HTTPS um, und WebSocket-Verbindungen laufen ausschließlich über WSS.
Speicherung und Drittanbieter
| Speicher / Partei | Rolle | Daten |
|---|---|---|
| Cliqer-Kontoplattform | Führendes System (System of Record) | Konten, Teams, Lizenzen, Abonnements, Supportgespräche |
| Cliqer-Anwendungsplattform | Von Cliqer betriebene dedizierte Infrastruktur: Webanwendung, Echtzeitkoordination, Speicherung | Koordinationsstatus, hochgeladene Assets, Betriebstelemetrie |
| Edge-Netzwerkanbieter | Datenverkehrstransit, TLS-Terminierung, DDoS-Schutz, STUN/TURN-Relay; bis zur Stilllegung der Standby-Kopie (etwa 24.10.2026) Speicherung dieser Kopie für ein Rollback | Datenverkehr während der Übertragung; bis dahin eine Standby-Kopie des Verbindungsverlaufs (einschließlich IP-Adressen und Anzeigenamen), der Gerätekonto- und Gerätetestdatensätze (Geräte-IDs, IP-Adressen) sowie des Sitzungskoordinationsstatus |
| Zahlungsdienstleister | PCI DSS Level 1 | Karten- und Zahlungsdaten |
| Ihr Identitätsanbieter (optional) | Quelle für SSO und SCIM | Identitäts-Claims, Lebenszyklus der Mitgliedschaften |
Fragen aus einer Lieferanten-Sicherheitsprüfung, die hier nicht beantwortet sind? Nutzen Sie das Kontaktformular, und wir antworten Ihnen direkt. Die Liste der Unterauftragsverarbeiter wird Enterprise-Kunden im Rahmen von Bestellung und Onboarding unter NDA zur Verfügung gestellt.