Schemat rozwiązania
Cliqer pozwala prezenterowi sterować prezentacją uruchomioną na innym komputerze, w tym samym pokoju lub zdalnie: przełączać slajdy, używać wskaźnika laserowego i timerów oraz opcjonalnie przesyłać obraz z kamery lub ekranu między uczestnikami. Ta strona to przegląd architektury dla zespołów IT, bezpieczeństwa i zakupów, które oceniają Cliqer. Uzupełniający Diagram przepływu danych opisuje, jakie dane trafiają dokąd.
Model wdrożenia
Cliqer jest dostarczany jako SaaS wraz z aplikacją desktopową. Nie musisz niczego hostować, nie potrzebujesz reguł zapory dla ruchu przychodzącego ani komponentu serwerowego instalowanego w Twoim środowisku.
| Komponent | Gdzie działa | Przeznaczenie |
|---|---|---|
| Aplikacja desktopowa (macOS, Windows) | Na komputerze hosta prezentacji | Steruje oprogramowaniem do prezentacji, hostuje sesję |
| Aplikacja webowa | Dowolna nowoczesna przeglądarka | Pilot dla prezentera, widzowie, rozmówcy, panel zespołu i administracja |
| Platforma Cliqer | Dedykowana infrastruktura obsługiwana przez Cliqer, za globalną siecią brzegową anycast | Aplikacja webowa, platforma kont, koordynacja pokojów w czasie rzeczywistym |
| STUN / TURN | Globalna sieć przekaźników | Przechodzenie przez NAT i szyfrowany przekaźnik zapasowy dla WebRTC |
| Płatności | Strony hostowane przez operatora płatności (PCI DSS poziom 1) | Kasa i portal rozliczeniowy; dane kart nigdy nie trafiają do Cliqer |
Architektura
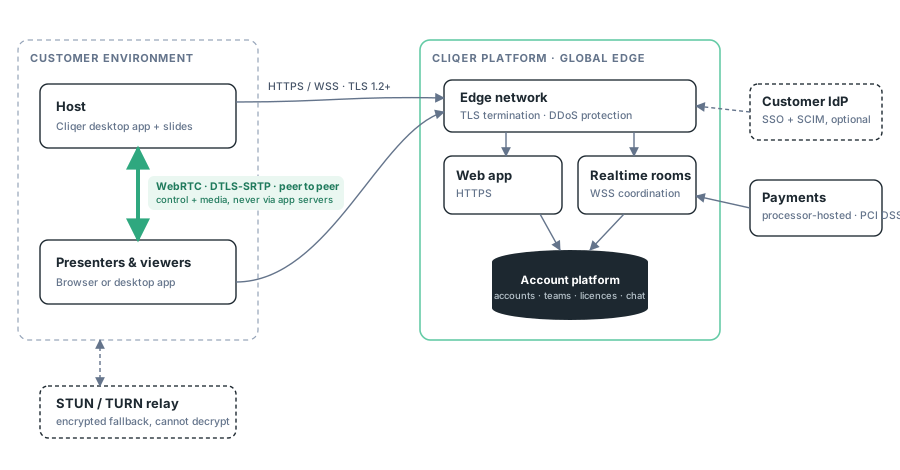
- Sesje działają peer-to-peer. Platforma koordynuje, kto jest w pokoju; polecenia slajdów, wskaźnik i strumienie mediów trafiają bezpośrednio między urządzeniami uczestników przez szyfrowane WebRTC, a w restrykcyjnych sieciach rezerwą jest szyfrowany przekaźnik TURN. Treść prezentacji nigdy nie jest przesyłana do Cliqer.
- Platforma nie przechowuje stanu Twoich treści. Przechowuje konta, zespoły, licencje i rozmowy z pomocą techniczną, ale nie prezentacje, media z sesji ani czat w sesji (wyłącznie tekstowy, peer-to-peer).
- Wszystko przez TLS. Wyłącznie HTTPS i WSS na porcie 443 oraz opublikowane porty STUN/TURN. Pełna tabela portów: Bezpieczeństwo i sieć.
Tożsamość i dostęp
| Funkcja | Szczegóły |
|---|---|
| Logowanie | E-mail + hasło, klucze dostępu (WebAuthn) |
| SSO (plan Enterprise lub dodatek) | OpenID Connect z Twoim IdP, z możliwością wymuszenia trybu „Wymagaj SSO”. FAQ dotyczące SSO |
| Provisioning (plan Enterprise lub dodatek) | SCIM 2.0: tworzenie, aktualizowanie i dezaktywowanie członków z poziomu Twojego IdP. FAQ dotyczące SCIM |
| Autoryzacja | Wbudowane role właściciela, administratora i członka oraz role niestandardowe ze szczegółowymi uprawnieniami. Role w zespole |
| Dostęp do sesji | Do sesji dołącza się na zaproszenie; host widzi każdego uczestnika i może go usunąć oraz zablokować |
Wszystkie funkcje bezpieczeństwa dla firm są dostępne samoobsługowo w sekcji Panel → Zespół → Bezpieczeństwo; zobacz Przegląd zabezpieczeń.
Wielodostępność i izolacja
- Wielodostępny SaaS z logiczną izolacją: każdy rekord jest przypisany do konta lub zespołu, co jest egzekwowane w warstwie aplikacji przy każdym żądaniu.
- Sesje są izolowane w obrębie pokoju; host widzi każdego uczestnika na żywo i może usunąć oraz zablokować każdego z nich.
- Danymi zespołu administrują wyłącznie członkowie Twojego zespołu z odpowiednimi uprawnieniami ról; po stronie Cliqer nie ma konsoli, z której zarządzane są Twoje dane.
Integralność oprogramowania klienckiego
- Kompilacje dla macOS są podpisane certyfikatem Developer ID i notaryzowane przez Apple.
- Kompilacje dla Windows są podpisane Authenticode.
- Aktualizacje są dostarczane jako podpisane pakiety przez HTTPS z powiadomieniami o aktualizacji w aplikacji; brak cichych kanałów aktualizacji od podmiotów trzecich.
Wymagania sieciowe
Wychodzący ruch HTTPS/WSS na porcie 443 do platformy Cliqer oraz wychodzący ruch STUN/TURN zgodnie z opisem w sekcji Bezpieczeństwo i sieć. W pełni zablokowane sieci, które przepuszczają wyłącznie TCP 443, są obsługiwane przez TURN over TLS na porcie 443. Bez portów przychodzących, bez przekierowania portów, bez VPN.
Wsparcie przy ocenie
W sprawie kwestionariuszy weryfikacji dostawców, warunków przetwarzania danych lub omówienia rozwiązania z Twoim zespołem bezpieczeństwa skontaktuj się z nami: dołącz listę wymagań, a odpowiemy punkt po punkcie. Lista dalszych podmiotów przetwarzających jest udostępniana klientom Enterprise na podstawie NDA na etapie zamówienia i wdrożenia.