Diagram przepływu danych
Jakie dane przesyła Cliqer, jakimi kanałami, jak są szyfrowane i gdzie są przechowywane.
Ta strona opisuje wszystkie przepływy danych w Cliqer, protokół i szyfrowanie używane w każdym z nich oraz to, co jest przechowywane, a co pozostaje tymczasowe. Jest przeznaczona do przeglądów bezpieczeństwa i procesów zakupowych. Widok na poziomie komponentów znajdziesz w Schemacie rozwiązania. Reguły zapory sieciowej i porty znajdziesz w sekcji Bezpieczeństwo i sieci.
Diagram
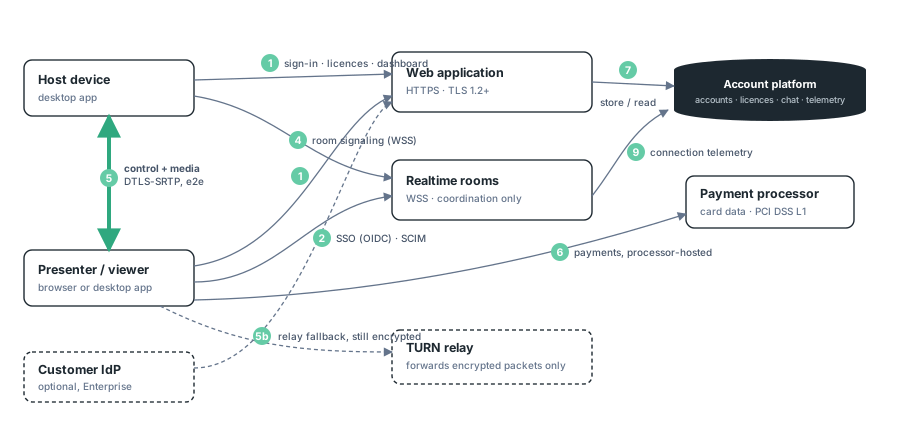
Przepływy
| # | Przepływ | Kanał | Szyfrowanie w tranzycie | Przesyłane dane | Przechowywane? |
|---|---|---|---|---|---|
| 1 | Logowanie i panel | HTTPS (TLS 1.2+) | TLS | Dane uwierzytelniające lub asercja klucza dostępu, profil (imię i nazwisko, e-mail), zespół, rekordy licencji i subskrypcji | Tak: platforma kont |
| 2 | SSO (opcjonalnie) | HTTPS, przepływ kodu autoryzacji OIDC | TLS | Atrybuty tożsamości z Twojego IdP (e-mail, imię i nazwisko). Po włączeniu opcji „Wymagaj SSO” Cliqer nie obsługuje żadnych haseł | Tylko powiązanie tożsamości |
| 3 | SCIM (opcjonalnie) | HTTPS, token typu bearer wygenerowany przez Twój zespół | TLS | Zdarzenia tworzenia / aktualizacji / dezaktywacji członków z Twojego IdP | Tak: członkostwo w zespole |
| 4 | Sygnalizacja pokoju | WSS (TLS 1.2+) | TLS | ID pokoju, wyświetlane nazwy, ID peerów, obecność, metadane połączenia. Bez treści prezentacji | Tymczasowy stan koordynacji |
| 5 | Sterowanie sesją i multimedia | WebRTC, bezpośrednio peer to peer | DTLS 1.2, SRTP | Polecenia slajdów, pozycja wskaźnika, stan timera, strumienie kamery / ekranu | Nie: nigdy nie są przechowywane. Trafiają bezpośrednio między uczestnikami, gdy można zestawić połączenie bezpośrednie |
| 5b | Awaryjny przekaźnik | WebRTC przez TURN (UDP/TCP/TLS) | DTLS 1.2, SRTP | To samo co w przepływie 5. Przekaźnik przekazuje zaszyfrowane pakiety i nie może ich odszyfrować | Nie |
| 5c | Awaryjne przekazywanie przez serwer | WSS przez serwery aplikacji | TLS | To samo co w przepływie 5: polecenia sterujące, czat i klatki ekranu, przekazywane przez nasze serwery tylko wtedy, gdy nie da się zestawić ani bezpośredniego, ani przekazywanego połączenia WebRTC | Nie: przekazywane, nigdy nieprzechowywane |
| 6 | Płatności | HTTPS do stron hostowanych przez operatora płatności | TLS | Dane kart trafiają wyłącznie do operatora płatności (PCI DSS Level 1). Cliqer przechowuje metadane subskrypcji i faktur, nigdy numery kart | Tylko metadane |
| 7 | Czat pomocy technicznej (komunikator na stronie, opcjonalnie) | HTTPS + WSS | TLS | Rozmowy z pomocą techniczną Cliqer: wiadomości i załączniki graficzne. Oddzielone od sesji; czat w sesji jest wyłącznie tekstowy, działa peer to peer i nie jest zachowywany po sesji, z wyjątkiem wiadomości zgłoszonej przez prezentera, która jest wysyłana do nas e-mailem i przechowywana do czasu rozpatrzenia zgłoszenia | Tak: platforma kont |
| 8 | E-maile transakcyjne | SMTP / HTTPS z platformy | TLS | Potwierdzenia płatności, zaproszenia do zespołu, powiadomienia o bezpieczeństwie | Tylko dziennik wysyłki |
| 9 | Rekordy połączeń i logi serwera | WSS (TLS 1.2+), zapisywane przy dołączeniu | TLS | Rekord połączenia dla każdego dołączenia: kod pokoju, wpisana nazwa, wersja aplikacji i platforma, adres IP, przybliżony kraj i miasto, czas połączenia i rozłączenia. Bez treści sesji | Tak: rekordy połączeń około 30 dni, logi serwera do 90 dni |
Kluczowe właściwości
- Treści prezentacji pozostają na Twoich urządzeniach. Slajdy nigdy nie są przesyłane do Cliqer. Między uczestnikami przesyłane są polecenia sterujące oraz, jeśli je włączysz, strumienie kamery lub ekranu, zawsze szyfrowane w tranzycie.
- Multimedia i sterowanie są szyfrowane w tranzycie. Między uczestnikami zwykle przesyłane są bezpośrednio przez WebRTC, z ochroną DTLS-SRTP. W sieciach o restrykcyjnych zabezpieczeniach przekaźnik TURN przekazuje zaszyfrowane pakiety bez kluczy do ich odszyfrowania. Gdy żadna z tych opcji nie działa, nasze serwery aplikacji przekazują dane przez połączenia WebSocket chronione TLS i ich nie przechowują.
- Sygnalizacja przenosi wyłącznie metadane koordynacyjne: kto jest w pokoju i jak się z nim połączyć, a nie to, co jest prezentowane.
- Żadnych danych kart w systemach Cliqer. Proces płatności i portal rozliczeń są hostowane przez naszego operatora płatności.
- Cała komunikacja z serwerami odbywa się przez TLS. Nie ma nieszyfrowanego nasłuchu; HTTP przekierowuje na HTTPS, a połączenia WebSocket działają wyłącznie przez WSS.
Przechowywanie danych i podmioty zewnętrzne
| Magazyn / podmiot | Rola | Dane |
|---|---|---|
| Platforma kont Cliqer | Główny system ewidencji | Konta, zespoły, licencje, subskrypcje, rozmowy z pomocą techniczną |
| Platforma aplikacji Cliqer | Dedykowana infrastruktura obsługiwana przez Cliqer: aplikacja webowa, koordynacja w czasie rzeczywistym, przechowywanie danych | Stan koordynacji, przesłane zasoby, telemetria operacyjna |
| Dostawca sieci brzegowej | Tranzyt ruchu, terminacja TLS, ochrona przed DDoS, przekaźnik STUN/TURN; do czasu wycofania kopii zapasowej (około 24.10.2026) przechowywanie tej kopii na potrzeby przywrócenia | Ruch w tranzycie; do tego czasu zapasowa kopia historii połączeń (w tym adresy IP i wyświetlane nazwy), rekordy kont urządzeń i wersji próbnych na urządzeniach (ID urządzeń, adresy IP) oraz stan koordynacji sesji |
| Operator płatności | PCI DSS Level 1 | Dane kart i płatności |
| Twój dostawca tożsamości (opcjonalnie) | Źródło SSO i SCIM | Atrybuty tożsamości, cykl życia członkostwa |
Masz pytania z przeglądu bezpieczeństwa dostawcy, na które nie odpowiedzieliśmy tutaj? Skorzystaj z formularza kontaktowego, a odpowiemy bezpośrednio. Lista podmiotów przetwarzających dalej jest udostępniana klientom Enterprise na podstawie NDA na etapie zamówienia i wdrożenia.