Blueprint della soluzione
Cliqer consente a un relatore di controllare una presentazione in esecuzione su un altro computer, nella stessa stanza o da remoto, con controllo delle slide, puntatore laser, timer e flussi opzionali di videocamera / schermo tra i partecipanti. Questa pagina è la panoramica dell'architettura per i team IT, sicurezza e acquisti che valutano Cliqer. Il diagramma dei flussi di dati complementare descrive quali dati si spostano e dove.
Modello di distribuzione
Cliqer viene fornito come SaaS più un'applicazione desktop. Non c'è nulla da ospitare, nessuna regola firewall in ingresso e nessun componente server installato nel tuo ambiente.
| Componente | Dove viene eseguito | Scopo |
|---|---|---|
| App desktop (macOS, Windows) | Sul computer che ospita la presentazione | Controlla il software di presentazione, ospita la sessione |
| App web | Qualsiasi browser moderno | Telecomando per il relatore, spettatori, chiamanti, dashboard del team e amministrazione |
| Piattaforma Cliqer | Infrastruttura dedicata gestita da Cliqer, dietro una rete edge anycast globale | Applicazione web, piattaforma account, coordinamento delle stanze in tempo reale |
| STUN / TURN | Rete di relay globale | Attraversamento NAT e relay cifrato di fallback per WebRTC |
| Pagamenti | Pagine ospitate dal processore di pagamento (PCI DSS Livello 1) | Checkout e portale di fatturazione; i dati delle carte non passano mai da Cliqer |
Architettura
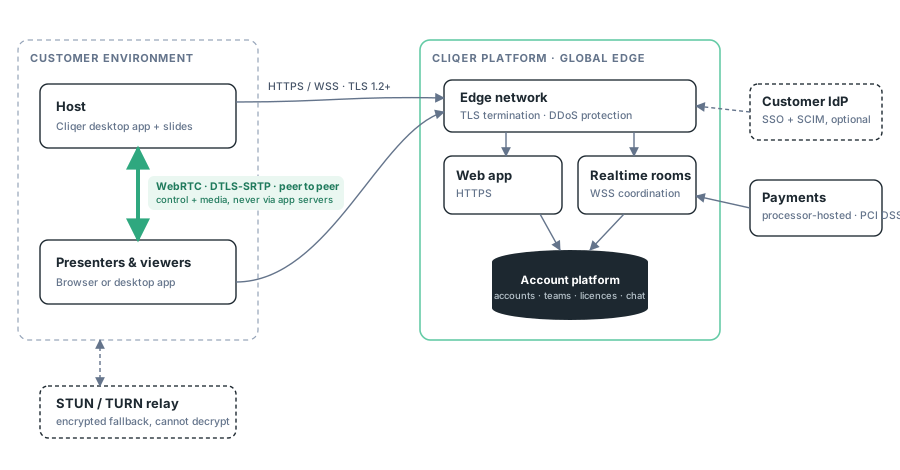
- Le sessioni sono peer to peer. La piattaforma coordina chi si trova in una stanza; i comandi delle slide, il puntatore e i flussi multimediali viaggiano direttamente tra i dispositivi dei partecipanti tramite WebRTC cifrato, con un relay TURN cifrato come fallback sulle reti restrittive. I contenuti delle presentazioni non vengono mai caricati su Cliqer.
- La piattaforma è stateless rispetto ai tuoi contenuti. Memorizza account, team, licenze e conversazioni di supporto: non le presentazioni, non i flussi multimediali delle sessioni, non la chat in sessione (solo testo, peer to peer).
- Tutto passa su TLS. Solo HTTPS e WSS, sulla porta 443, più le porte STUN/TURN pubblicate. Tabella completa delle porte: Sicurezza e rete.
Identità e accesso
| Funzionalità | Dettagli |
|---|---|
| Accesso | Email + password, passkey (WebAuthn) |
| SSO (piano Enterprise o add-on) | OpenID Connect con il tuo IdP, con una modalità «Richiedi SSO» che puoi rendere obbligatoria. FAQ su SSO |
| Provisioning (piano Enterprise o add-on) | SCIM 2.0: crea, aggiorna e disattiva i membri dal tuo IdP. FAQ su SCIM |
| Autorizzazione | Ruoli predefiniti proprietario / amministratore / membro più ruoli personalizzati con autorizzazioni granulari. Ruoli del team |
| Accesso alle sessioni | Alle sessioni si partecipa su invito; l'host vede ogni partecipante e può rimuoverlo e bloccarlo |
Tutte le funzionalità di sicurezza enterprise sono disponibili in self-service da Dashboard → Team → Sicurezza; consulta la panoramica sulla sicurezza.
Tenancy e isolamento
- SaaS multi-tenant con isolamento logico: ogni record è circoscritto a un account o a un team, con controllo applicato a livello applicativo su ogni richiesta.
- Le sessioni sono isolate per stanza; l'host vede ogni partecipante in tempo reale e può rimuovere e bloccare chiunque di loro.
- I dati del team sono amministrati esclusivamente dai membri del tuo team con le autorizzazioni di ruolo pertinenti; non esiste alcuna console lato Cliqer da cui vengano gestiti i tuoi dati.
Integrità del software client
- Le build per macOS sono firmate con Developer ID e notarizzate da Apple.
- Le build per Windows sono firmate con Authenticode.
- Gli aggiornamenti vengono distribuiti come pacchetti firmati tramite HTTPS con notifiche di aggiornamento nell'app; nessun canale di aggiornamento silenzioso di terze parti.
Requisiti di rete
HTTPS/WSS in uscita sulla porta 443 verso la piattaforma Cliqer, più STUN/TURN in uscita come indicato in Sicurezza e rete. Le reti completamente bloccate che consentono solo TCP 443 sono supportate tramite TURN su TLS sulla porta 443. Nessuna porta in ingresso, nessun port forwarding, nessuna VPN.
Supporto alla valutazione
Per questionari di qualifica fornitori, condizioni per il trattamento dei dati o una presentazione guidata con il tuo team di sicurezza, contattaci: includi l'elenco dei tuoi requisiti e ti risponderemo punto per punto. L'elenco dei sub-responsabili del trattamento viene condiviso con i clienti Enterprise sotto NDA durante l'ordine d'acquisto e l'onboarding.