解决方案蓝图
面向 IT 和采购团队的 Cliqer 架构概览:组件、部署模式、身份、租户与网络要求。
借助 Cliqer,演讲者可以控制在另一台电脑上运行的演示文稿,无论是在 同一房间还是远程,并支持翻页控制、激光笔、计时器,以及参与者之间 可选的摄像头/屏幕流。本页面是 面向正在评估 Cliqer 的 IT、安全和采购团队的架构概览。 配套的数据流图说明了哪些数据 流向何处。
部署模式
Cliqer 以 SaaS 加桌面应用程序的形式交付。无需自行 托管,无需入站防火墙规则,也无需在您的 环境中安装任何服务器组件。
| 组件 | 运行位置 | 用途 |
|---|---|---|
| 桌面应用(macOS、Windows) | 演示主机上 | 驱动演示软件,主持会话 |
| 网页应用 | 任何现代浏览器 | 演讲者遥控、观众、远程连线者、团队仪表板和管理后台 |
| Cliqer 平台 | 由 Cliqer 运营的专用基础设施,位于全球任播边缘网络之后 | 网页应用、账户平台、实时房间协调 |
| STUN / TURN | 全球中继网络 | 为 WebRTC 提供 NAT 穿透和加密中继回退 |
| 支付 | 支付处理商托管的页面(PCI DSS Level 1) | 结账和账单门户;银行卡数据从不经过 Cliqer |
架构
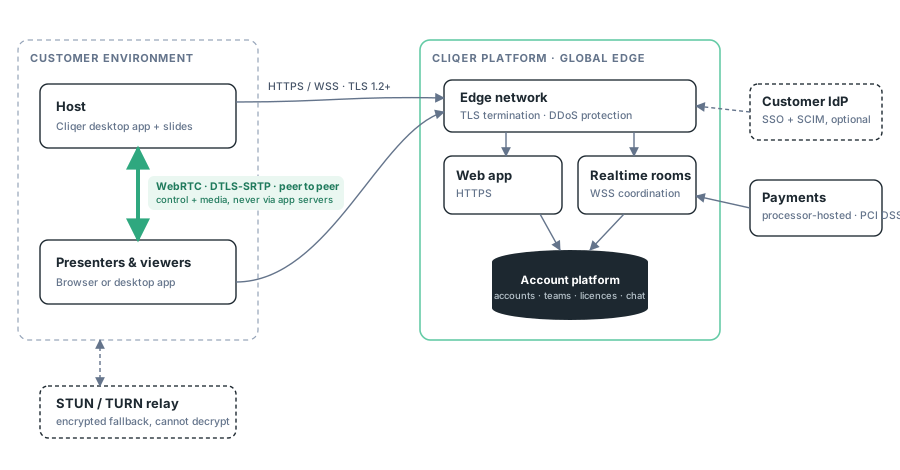
- 会话采用点对点方式。 平台负责协调谁在房间中; 翻页命令、指针和媒体流通过加密的 WebRTC 直接在参与者 设备之间传输,在受限网络上则以加密的 TURN 中继作为 回退。演示内容从不上传到 Cliqer。
- 平台对您的内容保持无状态。 它存储账户、团队、 许可证和支持对话,不存储演示文稿,不存储会话媒体,也不存储会话内聊天(纯文本,点对点)。
- 一切均使用 TLS。 仅使用 443 端口上的 HTTPS 和 WSS,另加已公布的 STUN/TURN 端口。完整端口表: 安全与网络。
身份与访问
| 功能 | 详情 |
|---|---|
| 登录 | 电子邮件 + 密码、通行密钥(WebAuthn) |
| SSO(Enterprise 方案或附加组件) | 基于您的 IdP 的 OpenID Connect,并提供可强制执行的「要求 SSO」模式。SSO 常见问题 |
| 用户预配(Enterprise 方案或附加组件) | SCIM 2.0:从您的 IdP 创建、更新和停用成员。SCIM 常见问题 |
| 授权 | 内置所有者/管理员/成员角色,以及具有细粒度权限的自定义角色。团队角色 |
| 会话访问 | 通过邀请加入会话;主持人可以看到每位参与者,并可将其移除和屏蔽 |
所有企业安全功能均可在 仪表板 → 团队 → 安全 中自助配置;请参阅安全概览。
租户与隔离
- 采用逻辑隔离的多租户 SaaS:每条记录都限定在某个 账户或团队范围内,并在应用层对每个请求强制执行。
- 会话按房间隔离;主持人可实时看到每位参与者,并可 移除和屏蔽其中任何人。
- 团队数据仅由您自己团队中具有相应角色权限的成员 管理;Cliqer 方面不存在任何用于管理您数据的控制台。
客户端软件完整性
- macOS 版本使用 Developer ID 签名,并经过 Apple 公证。
- Windows 版本使用 Authenticode 签名。
- 更新以签名软件包的形式通过 HTTPS 交付,并在应用内提示 更新;不存在静默的第三方更新渠道。
网络要求
需要通过 443 端口向 Cliqer 平台发起出站 HTTPS/WSS 连接,以及 安全与网络中列出的出站 STUN/TURN 连接。 仅允许 TCP 443 的完全封闭网络通过 443 端口上的基于 TLS 的 TURN 获得支持。无需入站端口,无需端口转发,无需 VPN。
评审支持
如需协助填写供应商准入问卷、了解数据处理条款,或希望与您的安全团队进行演示讲解, 请联系我们:请附上您的需求 清单,我们将逐条答复。子处理者清单会在下达采购订单和客户入驻期间, 依据保密协议与 Enterprise 客户共享。