


Sécurité et IT
Faire approuver un logiciel AV par le service informatique : guide pratique
Ce que vérifie réellement une revue de sécurité informatique d'un logiciel AV, et comment vous préparer pour que votre outil soit approuvé du premier coup.
De temps à autre, un partage d'écran, un appel vidéo ou la connexion de contrôle d'un présentateur refuse tout simplement de s'établir sur un réseau précis, alors qu'il fonctionne partout ailleurs. Neuf fois sur dix, le coupable est une connexion directe bloquée, et la solution est un serveur TURN. Les serveurs TURN expliqués simplement : ce sont les relais qui maintiennent une connexion pair à pair fonctionnelle lorsque le réseau n'autorise pas deux appareils à communiquer directement.
Si vous vous êtes déjà demandé pourquoi votre outil de présentation a besoin d'un paramètre « relais » ou « TURN », voici la réponse, et elle mérite d'être comprise, que vous dépanniez une connexion perdue ce soir ou que vous évaluiez les promesses réseau d'un outil avant de l'acheter.
WebRTC, la technologie derrière la plupart des outils vidéo et de contrôle pair à pair, privilégie la connexion directe entre deux appareils. C'est efficace et rapide : aucun tiers ne s'interpose entre le téléphone du présentateur et l'ordinateur hôte qui affiche les diapositives. Le problème, c'est qu'une connexion réellement directe suppose que les deux appareils soient joignables sur l'internet public, et la plupart ne le sont pas.
Les routeurs domestiques utilisent le NAT (Network Address Translation, ou traduction d'adresses réseau) pour partager une seule adresse IP publique entre de nombreux appareils, ce qui complique déjà les connexions directes. Les réseaux d'entreprise et des lieux d'événements vont plus loin, en bloquant souvent purement et simplement le trafic UDP ou en limitant les connexions sortantes à une courte liste de ports autorisés. STUN, un protocole plus léger, peut résoudre les cas de NAT simples en aidant deux appareils à découvrir leur adresse publique. Il ne peut pas tout résoudre.
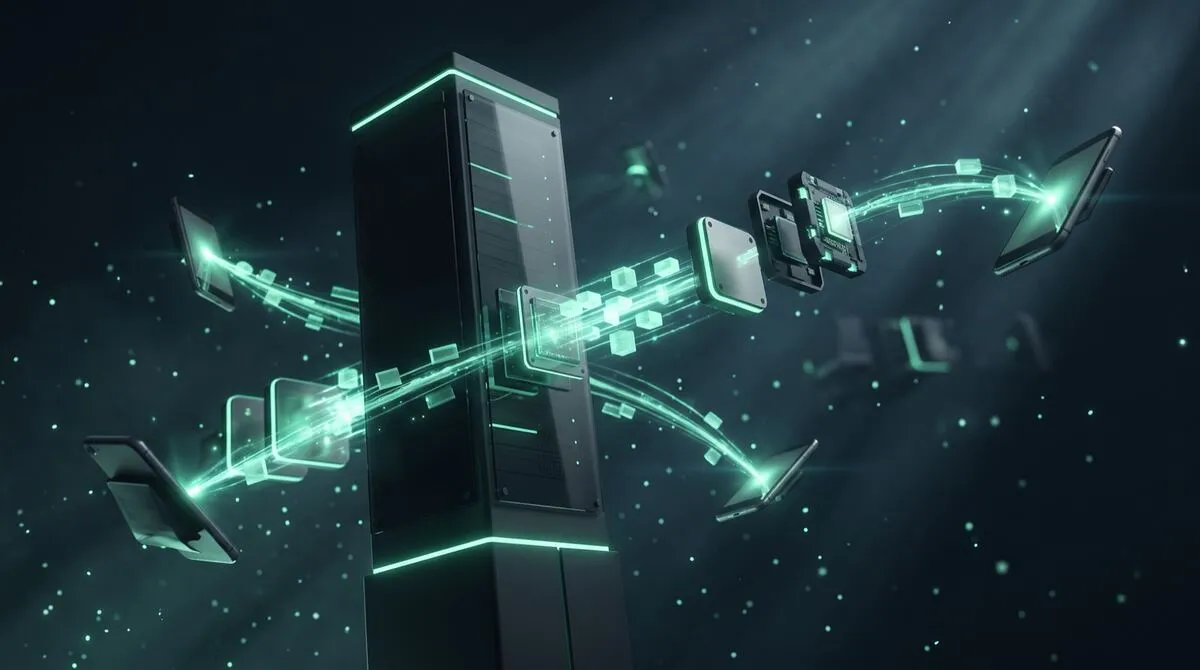
TURN, Traversal Using Relays around NAT, est la solution de secours précisément pour cette situation. Défini dans la RFC 8656 de l'IETF, il fonctionne en donnant aux deux appareils une adresse de relais à laquelle envoyer le trafic, au lieu de se l'envoyer mutuellement. Le relais se contente de transmettre les paquets entre les deux côtés.
Trois points comptent dans sa façon de procéder :
Le trafic reste chiffré de bout en bout
Les relais TURN transmettent les mêmes paquets chiffrés DTLS et SRTP qu'utiliserait une connexion WebRTC directe. Le relais ne détient pas les clés pour les déchiffrer : il transporte des octets sans jamais voir le contenu.
C'est une solution de secours, pas le comportement par défaut
Une application bien conçue tente d'abord une connexion directe et ne bascule sur TURN qu'en cas d'échec, car un chemin direct est plus rapide.
Les identifiants sont temporaires
L'accès TURN est normalement accordé via des identifiants éphémères, propres à chaque session, plutôt que par un mot de passe partagé fixe : un identifiant divulgué expire donc rapidement au lieu d'offrir un accès permanent.
Ces trois acronymes sont souvent employés indifféremment, à tort :
| Terme | Ce qu'il fait | Quand il est utilisé |
|---|---|---|
| STUN | Aide un appareil à découvrir sa propre adresse IP publique et son port | Première tentative, légère, sans relais |
| TURN | Relaie le trafic entre appareils en UDP ou TCP lorsqu'un chemin direct échoue | Solution de secours lorsque STUN seul ne parvient pas à établir de connexion |
| TURNS | TURN relayé via TLS, généralement sur le port 443 | Réseaux verrouillés qui n'autorisent en sortie que le trafic web standard |
Cette dernière ligne compte plus qu'il n'y paraît. Un réseau qui bloque tout sauf le trafic HTTPS standard sur le port 443 laissera tout de même passer une connexion TURNS, car pour ce réseau, elle est identique à une navigation web ordinaire. C'est précisément le mécanisme qui explique pourquoi les pare-feu d'entreprise bloquent les outils de présentation, et pourquoi les bons outils passent malgré tout.
Les clients de bureau et web de Cliqer tentent d'abord une connexion WebRTC directe, sécurisée par DTLS et SRTP. Si le réseau la bloque, la connexion bascule automatiquement sur un relais TURN chiffré, y compris via un chemin TURNS sur le port 443 pour les réseaux qui n'autorisent en sortie que le trafic web standard. Les identifiants TURN sont générés à chaque requête avec une durée de vie de 24 heures et sont renouvelés automatiquement, au lieu d'être des valeurs codées en dur qu'un client réutilise indéfiniment.
Rien de tout cela ne nécessite de configuration de votre part. La bascule se fait automatiquement et de manière invisible, que vous présentiez depuis votre bureau à domicile ou depuis un centre de congrès verrouillé. Pour une vue complète de la sécurisation du reste de la connexion, consultez WebRTC est-il sécurisé ? et la documentation Sécurité et réseau.
Le relais TURN n'est pas gratuit en termes d'ingénierie. Faire transiter le trafic par un point tiers ajoute un peu de latence par rapport à une connexion directe, et consomme davantage de bande passante du côté de l'opérateur du relais. Ce qu'il ne vous coûte pas, c'est la sécurité : le relais ne déchiffre jamais la charge utile, donc un réseau verrouillé ne vous impose pas de choisir entre « ça fonctionne » et « c'est privé ».
Pour le partage d'écran en particulier, où chaque centaine de millisecondes supplémentaire se remarque davantage que sur un simple signal de changement de diapositive, nous abordons la question plus large de la latence dans comment nous avons rendu le partage d'écran quatre fois plus rapide et corriger la latence du partage d'écran en réunion hybride.
Si vous évaluez le comportement réseau dans le cadre d'un examen plus large d'un fournisseur, intégrez ce point à la checklist de sécurité complète pour les logiciels de présentation, car la façon dont un outil gère les réseaux restrictifs est facile à négliger jusqu'au jour où elle devient décisive.
Pourquoi les pare-feu d'entreprise bloquent les outils de présentation
Pourquoi les entreprises verrouillent autant leurs réseaux, et comment les outils bien conçus passent malgré tout.
Non, dans une application bien conçue, TURN est une solution de secours transparente. Cliqer demande automatiquement de nouveaux identifiants TURN et ne bascule sur un relais que lorsqu'une connexion directe est impossible.
Non. Le relais transmet le même trafic DTLS et SRTP chiffré de bout en bout qu'utiliserait une connexion directe, sans détenir les clés pour le déchiffrer. Il change le chemin, pas le chiffrement.
Vous passez probablement par un relais TURN au lieu de vous connecter directement, ce qui ajoute un peu de latence. C'est le prix à payer pour que la connexion fonctionne tout court sur un réseau qui bloque les connexions pair à pair directes.
Un VPN achemine et chiffre l'ensemble du trafic d'un appareil via un tiers pendant toute la session. TURN est un relais plus restreint, propre à une application, utilisé uniquement lorsqu'une connexion WebRTC directe ne peut pas être établie, et uniquement pour cette connexion.
Si vous présentez depuis des lieux d'événements, les bureaux de vos clients ou tout endroit dont vous ne contrôlez pas le réseau, essayez Cliqer gratuitement et voyez la bascule automatique en action, ou lisez la présentation complète de la sécurité pour découvrir comment chaque couche de la connexion est protégée.
Que faire quand vos diapositives se figent en pleine présentation
Un plan serein pour le jour où vos diapositives se figent sur scène : quoi vérifier en premier, comment continuer à parler et comment reprendre la main rapidement.
Pourquoi les sociétés de location et de prestation technique passent au contrôle de show logiciel
Pourquoi les sociétés de location et de prestation technique remplacent leurs parcs de télécommandes de présentation par un contrôle de show logiciel qui voyage léger vers n'importe quel lieu.
À lire aussi


Des guides pratiques pour les présentateurs, les équipes AV et les équipes événementielles, plus les versions de Cliqer qui comptent. Pas de spam, un clic pour se désabonner.